На 22 септември 2026 г. екипът на WordPress пусна WordPress 7.1.2. Това е спешна актуализация за сигурност, която идва само пет дни след WordPress 7.1.1. Тя съдържа една-единствена поправка, но за уязвимост, която WordPress определя като критична.
Поправката вече е налична и се прилага бързо и лесно. В тази статия обясняваме накратко какво се случи и какви са следващите стъпки, без излишни технически подробности.
Накратко
На 22 септември 2026 г. излезе WordPress 7.1.2 с поправка за критична уязвимост, която може да бъде използвана без профил в сайта и при определени условия позволява изпълнение на чужд код на сървъра. Засегнати са всички версии от 4.7 до 7.1.1 включително, тоест и сайтовете, обновени миналата седмица до 7.1.1. Препоръчваме да обновите своя до версия 7.1.2 незабавно. Ако имате нужда от помощ, екипът на Jump.bg е на разположение.
Какво се случи
Когато посетител отвори страница, WordPress избира кой файл от темата да използва, за да я покаже. Оказа се, че чрез специално подготвен адрес нападател може да подведе WordPress да зареди файл извън папката на темата, който изобщо не е предназначен за това.
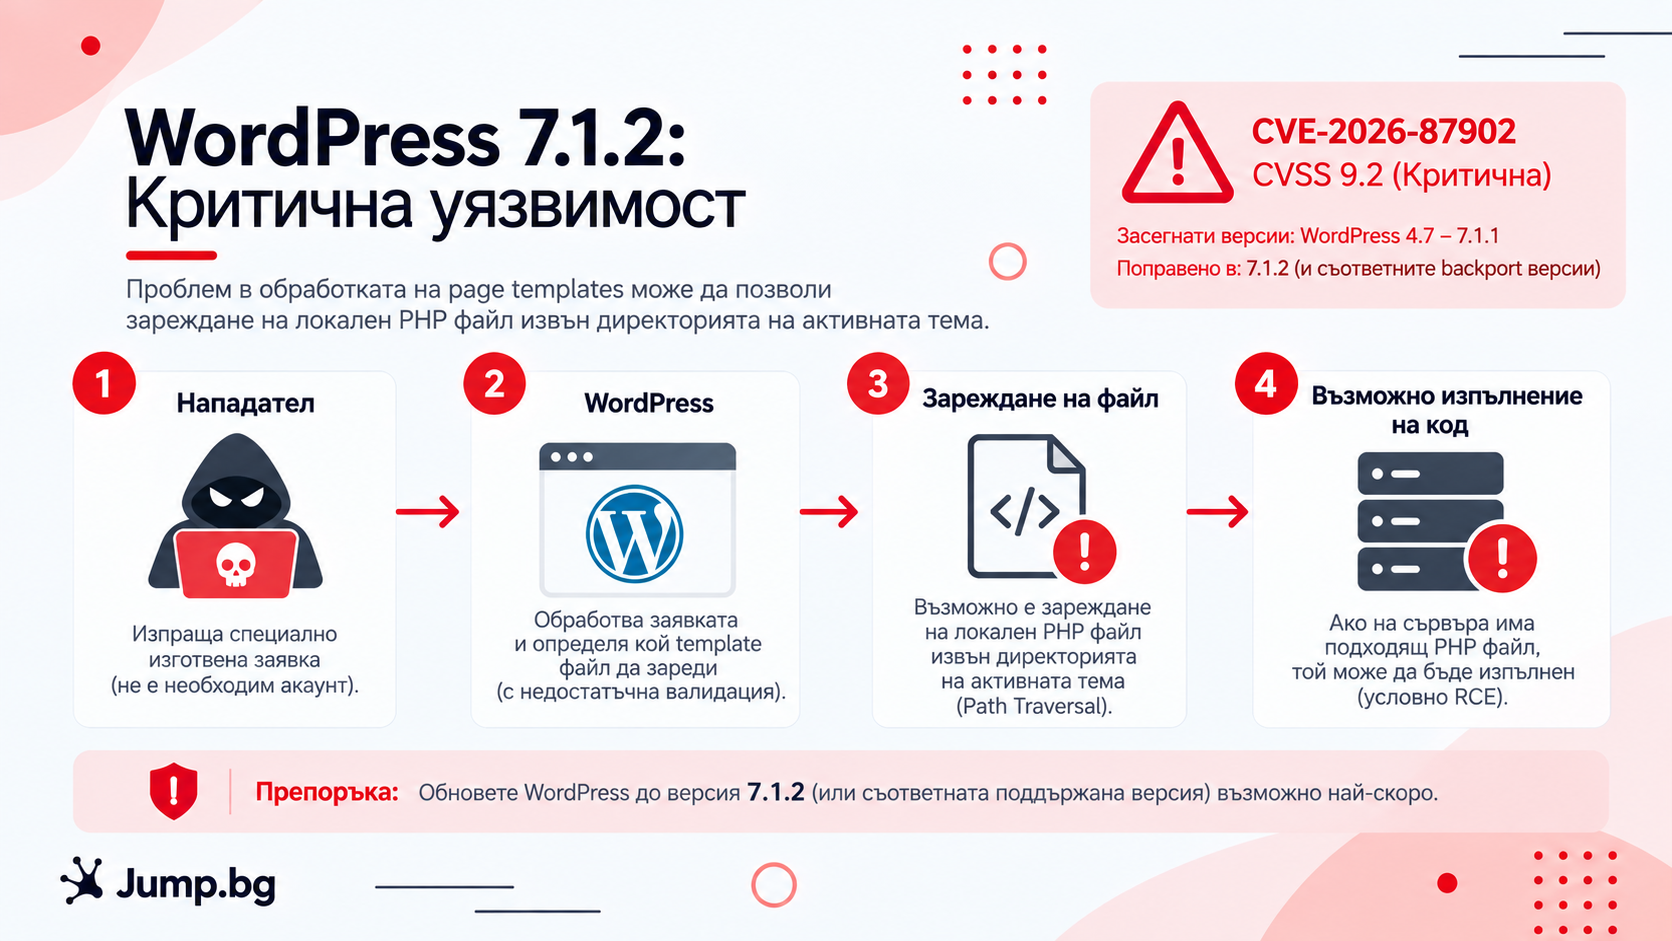
В най-лошия случай това позволява на нападателя да изпълни собствен код на сървъра и на практика да поеме контрол над сайта. За да се стигне дотам обаче, трябва да са изпълнени едновременно две условия:
| Условие | Какво означава | Кого засяга |
|---|---|---|
| Определен тип тема | Активната тема (или нейната родителска тема) съдържа папка, чието име започва с „page-“, например „page-templates“. | Старите теми Twenty Twelve и Twenty Fourteen, както и някои популярни теми като Neve, Hestia и Sydney |
| Определени настройки на сървъра | На сървъра има подходящ PHP файл и настройка на PHP, която позволява той да бъде използван за атака. | Някои често срещани сървърни конфигурации, особено с версии на PHP преди 8.5 |
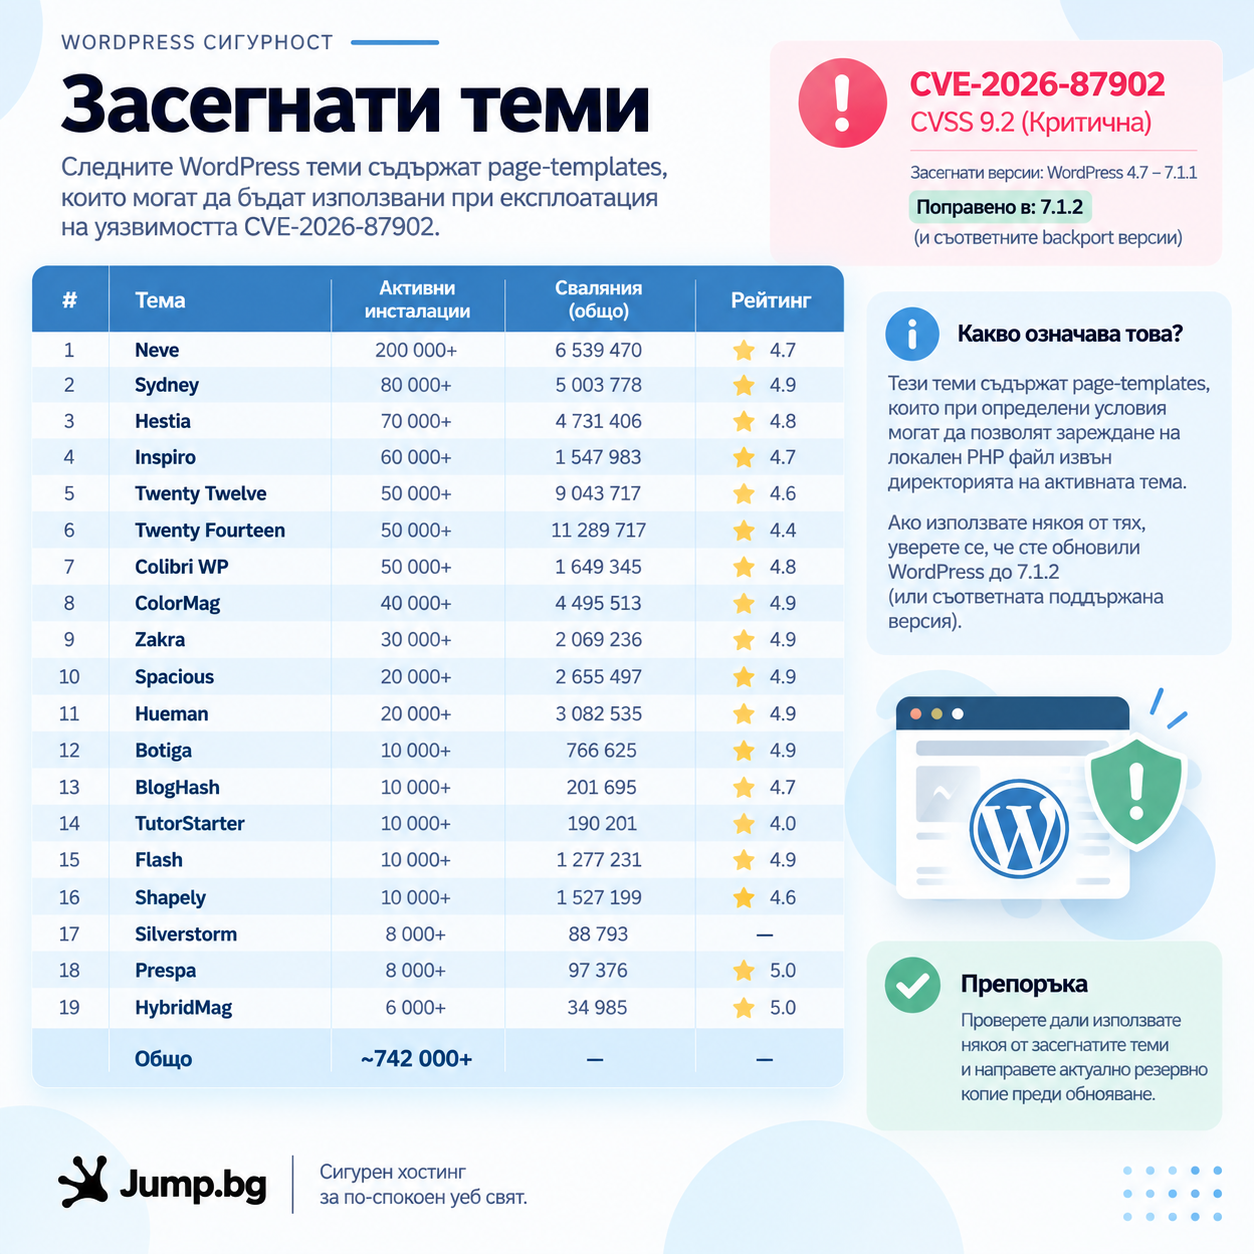
Дори ако сайтът ви не отговаря на тези условия, уязвимостта в самия WordPress остава. Темите и настройките се променят с времето, затова единственото сигурно решение е обновяването.
Пропускът е докладван отговорно от изследователя по сигурността Robert Ressl. Той е регистриран като CVE-2026-87902 и има оценка 9.2 от 10 по скалата за сериозност CVSS. Обновяването до 7.1.2 премахва риска напълно.
Пълната информация е достъпна в официалното съобщение на WordPress, в бележките към версия 7.1.2 и в бюлетина за сигурност в GitHub.
Засегнат ли е моят сайт?
Отново обхватът е много широк и включва версии, издадени в период от близо десет години:
| Версия на WordPress | Засегната? | Какво да направите |
|---|---|---|
| 7.1.2 | Не | Не се изисква действие |
| 7.1 и 7.1.1 | Да | Обновете до 7.1.2 |
| 7.0.x (включително 7.0.5) | Да | Обновете до 7.1.2 |
| От 4.7 до 6.9.x | Да | Обновете до 7.1.2 |
| 4.6 и по-стара | Да, и вече не получава поправки | Свържете се с нас за миграция |
Обърнете внимание, че обновяването до 7.1.1 миналата седмица не е достатъчно. Версия 7.1.1 също е засегната.
Ако по някаква причина не можете да преминете веднага на 7.1.2, WordPress е издал поправки и за по-старите линии, например 7.0.6, 6.9.9 и 6.8.10. Това е добро временно решение, но не замества обновяването до актуалната версия.
Автоматичните обновявания на WordPress по подразбиране остават в рамките на същата линия. Затова сайт на 7.1.1 ще се обнови сам до 7.1.2, а сайт на 7.0.5 до 7.0.6, а не до 7.1.2. Ако искате най-новата версия, обновете ръчно.
Ако не сте сигурни коя версия използвате, ще я откриете в администрацията на WordPress, в долния десен ъгъл на екрана или в меню Табло → Обновявания.
Защо е добре да действате сега
Тази уязвимост е особено опасна, защото не изисква профил в сайта и може да доведе до пълен контрол над него. Тъй като поправката и описанието на проблема вече са публични, информацията е достъпна и за злонамерени лица, а необновените сайтове може да се превърнат в мишена на автоматизирани атаки. Добрата новина е, че обновяването отнема само няколко минути и премахва риска изцяло.
Какво да направите
Обновяването на WordPress отнема само няколко минути. Следвайте тези прости стъпки:
- Направете резервно копие на сайта си. Това е добра практика преди всяко обновяване.
- Влезте в администрацията на WordPress.
- Отворете Табло (Dashboard) → Обновявания (Updates).
- Ако е налична актуализация, натиснете Обнови сега (Update Now).
- Уверете се, че версията вече е 7.1.2.
В много случаи WordPress прилага важните актуализации за сигурност автоматично, но е добре да проверите и ръчно, за да сте спокойни, че сайтът ви е защитен.
Докато сте в администрацията, отделете още няколко минути за две неща:
- Външен вид → Теми. Проверете дали използвате някоя от споменатите теми (Twenty Twelve, Twenty Fourteen, Neve, Hestia, Sydney) или тема, базирана на тях. Ако да, обновяването е още по-спешно. Изтрийте и темите, които не използвате.
- Обновявания на темите и плъгините. Докато сте в меню „Обновявания“, обновете и тях. Остарелите теми и плъгини са сред най-честите причини за пробиви.
Имате нужда от помощ?
Ако не сте сигурни коя версия използвате, срещате затруднения с обновяването или просто искате някой да провери, че всичко е наред, екипът за поддръжка на Jump.bg е насреща. Свържете се с нас и ще ви насочим стъпка по стъпка.
Ако тепърва избирате къде да хоствате сайта си, разгледайте нашите планове за WordPress хостинг. Те са бързи, сигурни и с експертна поддръжка на български език, за да можете да се съсредоточите върху бизнеса си.
Сигурността на вашия сайт е важна за нас. Ако имате въпроси, свържете се с екипа на Jump.bg. Тук сме, за да помогнем.